Hackertámadás érte a honvédelmi tárcát– ki állhat az akció mögött?
Nem nyilvános katonai adatok kerülhettek hackerek kezébe a Honvédelmi Minisztérium alá tartozó ügynökség elleni kibertámadás során. A professzionális és veszélyes bűnözőknek nem a kormányzati szerv volt az első áldozatuk, ugyanis több mint száz cég szervere jelent meg a csoport "szégyenfalán." A nyomozás megkezdődött, de a tárca még nem dőlhet hátra: komoly fejlesztésekre is szüksége lesz a hasonló támadások elkerülésére a lapunknak nyilatkozó szakértő szerint.
Komoly támadás érte a Honvédelmi Minisztérium Védelmi Beszerzési Ügynökségét (VBÜ). Szervereihez egy állami, kormányzati szervek ellen irányult nemzetközi hackercsoport fért hozzá, letöltötte és titkosította teljes fájlszervertartalmát, majd november 6-án nyilvánosan publikálta első áldozata adatait. A támadás tényét a Honvédelmi Minisztérium is megerősítette az Infostartnak, hozzátéve:
a kérdéses ügyben az incidenst követően feljelentést tett a VBÜ, a nyomozás jelenleg folyamatban van, ezért több információt nem áll módunkban adni. A VBÜ nem kezel katonai struktúrára vonatkozó adatokat.
Veszélyesebb a hagyományos hackereknél
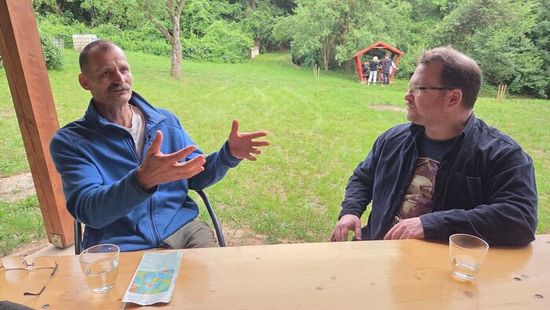
Frész Ferenc kiberbiztonsági szakértő a PestiSrácok.hu-nak elmondta, az INC Ransom hackercsoport módszere, hogy egy sérülékenységen keresztül bejuttat egy álcázott, rosszindulatú programot, amely a háttérben futva feltérképezi a szerverek tartalmát, azt elküldi a hackereknek, majd titkosítja.
Az biztos, hogy a tavaly augusztusban megjelent hackercsoport nem tartozik egyik országhoz vagy katonai szervezethez sem. Elsősorban amerikai és nyugat-európai áldozatai vannak, elenyésző mértékben kínai cégek is kaptak ilyen támadást. A Cyberthreat.report elemzése szerint a csoport eddig 183 áldozatot nevezett meg publikusan, ám ennél biztosan több az áldozat, hiszen az összesítésből kimaradtak azok, akiknek sikerült megegyezniük a hackerekkel.
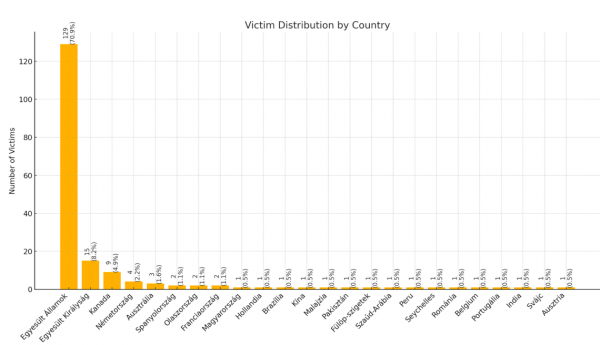
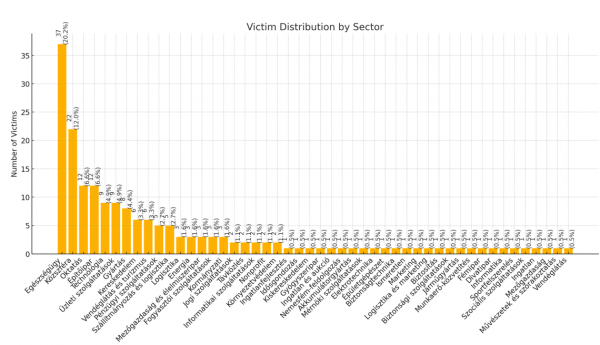
Motivációjuk az eddigi akcióik alapján kizárólag a pénzszerzés. Utóbbit a mostani támadásuk is igazolja: ötmillió dollárt követel a honvédelmi tárcától azért, hogy az ott zárolt adatokat feloldja a kormányzati szervnek, és ne hozza azokat nyilvánosságra.
Eszközük a duplazsarolás
A szakember lapunknak azt mondta, a darkweben már elérhető képernyőmentések nem nyilvános adatokat (például a magyar haderő különböző képességeit) tartalmazzák, de e-mailek, munkatársak nevei és hadászati beszerzések adatai is szerepelnek, vagyis szerinte nem kizárt, hogy a tárca fizetni fog. Már csak azért is, mert Frész szerint
a hackercsoport esetében úgynevezett újgenerációs ransomware-ekről, azaz duplazsarolóvírusokról beszélünk, amelyek esetenként korábban már más csoport által is közzétett incidensből származó adatokat tesznek közzé újra.
Előfordulhat, hogy ha nem fizet a tárca a zsarolóknak, akkor az egész világ valamennyi kormányzata és hírszerzője hozzájuthat a dokumentumokhoz.
Frész véleménye szerint a tárcának fejlesztenie kell az úgynevezett kiberfenyegetettség-elemzését, vagyis
követnie kell a hackercsoportok akcióit, hogy azokat kielemezve és kiértékelve, a korai szakaszban felismerjék a lehetséges jövőbeli támadásokat.
Ez ugyanis a szakértő elmondása szerint nem történt meg a mostani eset során.
„Nem fizetünk zsarolóknak”
Az eset szóba került a csütörtöki Kormányinfón is, ahol Gulyás Gergely Miniszterelnökséget vezető miniszter elmondta: „Katonai beszerzésekkel kapcsolatos tervek és adatok voltak az ügynökségnél, ezekből kerülhettek ki információk, de a jelenlegi tudásuk szerint olyan adathoz, ami a magyar nemzetbiztonsági érdekeket sértené vagy annak a magjához tartozik, nem jutottak hozzá.”
Magyarország nyilván nem fizet zsarolóknak
– tette hozzá a miniszter.
Borító: Illusztráció