Nemzetközi kibertámadás: több vállalatra zsarolóvírust küldtek
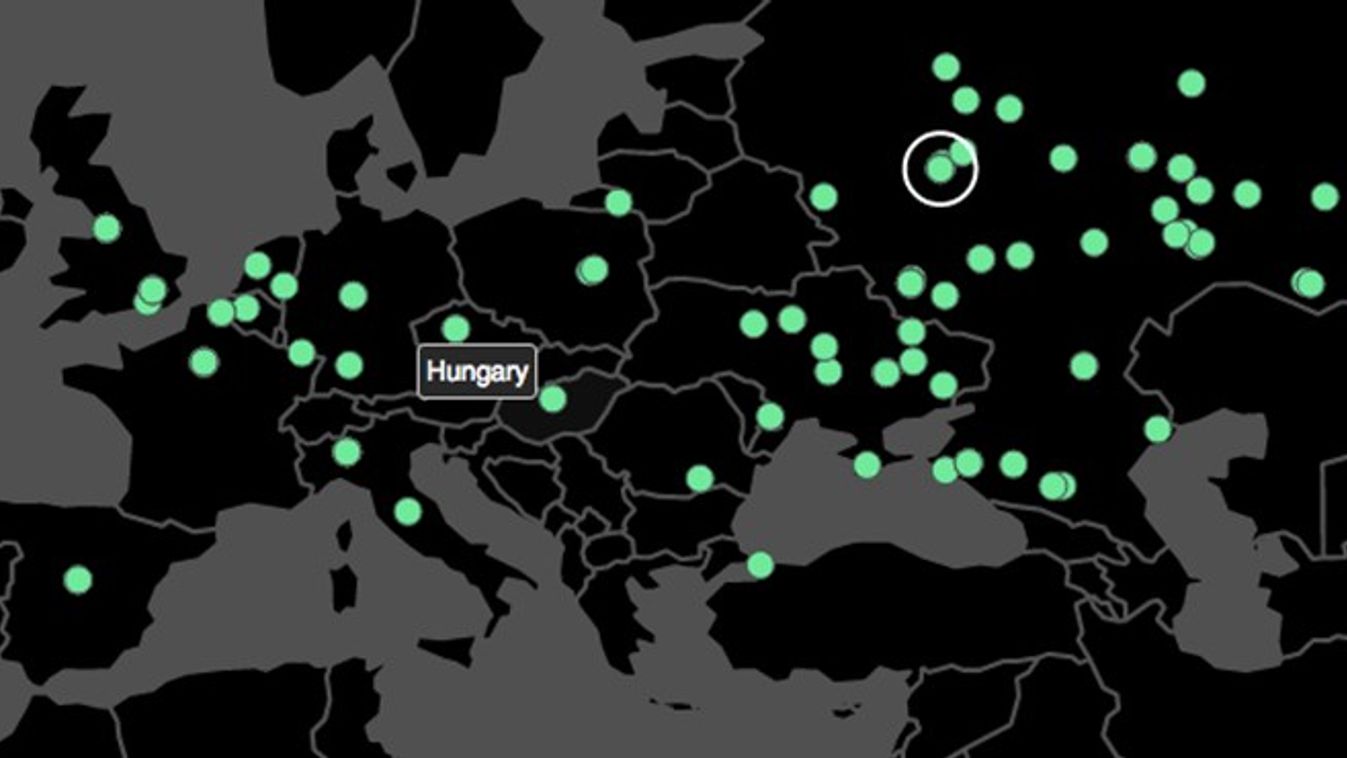
Kibertámadás érte pénteken több brit kórház informatikai és távközlési hálózatát és számos spanyol vállalatot, a zsarolóvírussal végrehajtott támadás azonban a BBC értesülése szerint péntek estig 74 országra terjedt ki. A Kaspersky Lab orosz számítógépes biztonsági cég szerint a legtöbb fertőzési kísérlet Oroszországban történt.
Ezekben a kórházakban felfüggesztették a nem sürgősségi problémával jelentkező betegek fogadását, és előre tervezett műtéteket halasztottak el. Több kórház maga állította le informatikai rendszereit, hogy megvédje adatbázisait a behatolási kísérletektől.
Az NHS digitális rendszereit kezelő részleg – NHS Digital – péntek este kiadott közleménye szerint a probléma legalább 23 angliai és skóciai körzetben jelentkezett.
Theresa May szerint nem Anglia volt a célpont
Theresa May megerősítette péntek esti nyilatkozatában, hogy a támadásnak nem a brit állami egészségügyi szolgálat volt a fő célpontja. A brit miniszterelnök közölte: nemzetközi kibertámadásról van szó, amely sok országban számos intézményt érintett.
Hozzátette, hogy a brit kormány elektronikus kommunikációfigyelő kémszolgálatának (GCHQ) országos kiberbiztonsági központja (National Cyber Security Centre, NCSC) is vizsgálja az incidenst az NHS Digital szakértőivel együttműködésben.
A miniszterelnök szerint a brit kormánynak nincs tudomása arról, hogy a kibertámadás elkövetői hozzáfértek volna páciensek személyes adataihoz.
Zsarolás a kibertérben
Az NHS Digital pénteki tájékoztatása szerint úgynevezett ransomware támadás történhetett, vagyis a brit egészségügyi szolgálat informatikai rendszereiben egy olyan számítógépes vírus terjedhetett szét, amelynek készítői 300 dollárnak megfelelő összeget próbálnak kizsarolni a felhasználóktól a bitcoin nevű virtuális valutában a rosszindulatú program által zárolt adatok hozzáférhetővé tételéért (ransom angolul váltságdíjat jelent).
Multik és bankok is támadás alatt, bár több cég cáfolja a sajtóban megjelenteket
Több spanyol vállalat informatikai rendszerét is zsarolóvírus-támadás érte a nap folyamán – erősítette meg a hírszerzéshez tartozó nemzeti kriptográfiai központ (CCN). A központ nem nevezte meg a támadásban érintett spanyol cégeket, de több sajtóorgánum szerint a Telefonica nevű távközlési óriáscég, az Iberdrola energetikai vállalat, a Gas Natural gázszolgáltató, a BBVA bank és a Vodafone is köztük van. A cégek többsége cáfolta a sajtóban megjelenteket.
Chema Alonso, a Telefonica adatbiztonsági főnöke az El Confidencial című internes lapnak elismerte a támadást.
Mint mondta, az a belső hálózatukat érinti, de dolgoznak a megoldásán, az ügyfeleket és a szolgáltatásokat nem érinti a probléma. A lap a Telefonica munkatársaira hivatkozva beszámolt arról is, hogy a cég madridi központjában dolgozókat arra kérték: hagyják abba a munkát és kapcsolják ki gépeiket.
A legtöbb támadás Oroszországban volt
A Kaspersky Lab orosz számítógépes biztonsági cég a világ 74 országában 45 ezer támadást észlelt a WannaCry program részéről, és megállapította, hogy a legtöbb fertőzési kísérlet Oroszországban történt – közölte péntek este az Interfax orosz hírügynökség. Hozzátették, hogy a támadás elkövetői 300-600 dollár váltságdíj kifizetését követelték a bitcoin virtuális valutában.
Az orosz Megafon mobiltelefon-társaság közölte, hogy a cég központjaiban Oroszország-szerte lefagytak a számítógépek. Támadások érték az orosz belügyminisztérium szervereit is.
A Kaspersky Lab szakemberei elemzik rosszindulatú szoftver változatait, hogy megpróbálják megtalálni az adatok dekódolásának lehetőségét.
Az USA megúszta
Az Egyesült Államokban egyelőre nem tudnak arról, vannak-e amerikai érintettjei a pénteken kibontakozott, világszerte számos országot érintő nemzetközi kibertámadásnak.
A The Wall Street Journal című napilap értesülései szerint az Egyesült Államokban egyelőre nem észleltek kibertámadásokat. Támadási kísérletekről azonban a vírusvédő szoftvereket gyártó egyik informatikai cég képviselője beszámolt.
A Microsoftnál tudják, mi zajlik
A lap – miután a hackerek a Microsoft Windows rendszerének sérülékenységét kihasználva intéznek támadásokat az informatikai rendszerek ellen – megszólaltatta a Microsoft szóvivőjét, aki azonban csak annyit mondott: tudják, mi zajlik, és tanulmányozzák a helyzetet.
PS/MTI, fotó: HVG